Domain gedanken-machen.de kaufen?
Wir ziehen mit dem Projekt
gedanken-machen.de um.
Sind Sie am Kauf der Domain
gedanken-machen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gedanken-machen.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **

Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
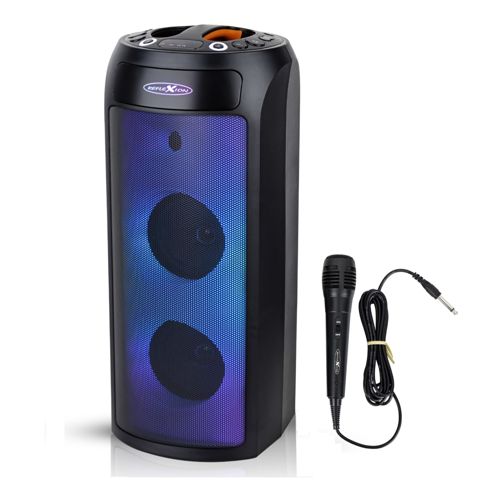
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Was sind mögliche Herangehensweisen zur Betrachtung und Analyse eines Kunstwerks?
Mögliche Herangehensweisen zur Betrachtung und Analyse eines Kunstwerks sind die formale Analyse, die historische Analyse und die kontextuelle Analyse. Bei der formalen Analyse werden die visuellen Elemente wie Farbe, Form und Komposition untersucht. Die historische Analyse betrachtet den kulturellen und zeitlichen Kontext, in dem das Kunstwerk entstanden ist, während die kontextuelle Analyse die sozialen, politischen und wirtschaftlichen Bedingungen berücksichtigt, die das Werk beeinflusst haben könnten. **
Was sind typische Methoden zur Betrachtung und Analyse kunsthistorischer Werke?
Typische Methoden zur Betrachtung und Analyse kunsthistorischer Werke sind die formale Analyse, bei der die visuellen Elemente wie Farbe, Form und Komposition untersucht werden. Des Weiteren wird die ikonographische Analyse angewendet, um die Bedeutung und Symbolik von Motiven und Themen zu entschlüsseln. Zudem werden historische und kulturelle Kontexte berücksichtigt, um die Entstehung und Rezeption der Kunstwerke zu verstehen. **
Warum gibt es Menschen, die nicht nachdenken und ihre Gedanken nicht hinterfragen?
Es gibt verschiedene Gründe, warum Menschen nicht nachdenken oder ihre Gedanken nicht hinterfragen. Ein Grund könnte mangelndes Interesse oder fehlendes Bewusstsein für die Bedeutung des Nachdenkens sein. Ein weiterer Grund könnte Angst vor Unsicherheit oder Veränderung sein, da das Hinterfragen von Gedanken zu unangenehmen Erkenntnissen führen kann. Manche Menschen könnten auch einfach überfordert sein oder nicht die nötigen Fähigkeiten oder Ressourcen haben, um ihre Gedanken kritisch zu hinterfragen. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Kräutertee - Zeit für klare GedankenWie ein Spaziergang im Morgentau: Diese Kräuter-Grünteemischung weckt mit ihrem lebhaften Aroma die Sinne. Ingwer schenkt eine leichte Schärfe, Krauseminze, Zitronenmyrte und Limette eine spritzigminzige Note. Süßes Brombeerblattrundet den Tee sanft ab. Hinweise zur Handhabung und Lagerung: Bitte trocken lagern.3,79 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Was sind mögliche Herangehensweisen zur Betrachtung und Analyse eines Kunstwerks?
Mögliche Herangehensweisen zur Betrachtung und Analyse eines Kunstwerks sind die formale Analyse, die historische Analyse und die kontextuelle Analyse. Bei der formalen Analyse werden die visuellen Elemente wie Farbe, Form und Komposition untersucht. Die historische Analyse betrachtet den kulturellen und zeitlichen Kontext, in dem das Kunstwerk entstanden ist, während die kontextuelle Analyse die sozialen, politischen und wirtschaftlichen Bedingungen berücksichtigt, die das Werk beeinflusst haben könnten. **
-
Was sind typische Methoden zur Betrachtung und Analyse kunsthistorischer Werke?
Typische Methoden zur Betrachtung und Analyse kunsthistorischer Werke sind die formale Analyse, bei der die visuellen Elemente wie Farbe, Form und Komposition untersucht werden. Des Weiteren wird die ikonographische Analyse angewendet, um die Bedeutung und Symbolik von Motiven und Themen zu entschlüsseln. Zudem werden historische und kulturelle Kontexte berücksichtigt, um die Entstehung und Rezeption der Kunstwerke zu verstehen. **
-
Warum gibt es Menschen, die nicht nachdenken und ihre Gedanken nicht hinterfragen?
Es gibt verschiedene Gründe, warum Menschen nicht nachdenken oder ihre Gedanken nicht hinterfragen. Ein Grund könnte mangelndes Interesse oder fehlendes Bewusstsein für die Bedeutung des Nachdenkens sein. Ein weiterer Grund könnte Angst vor Unsicherheit oder Veränderung sein, da das Hinterfragen von Gedanken zu unangenehmen Erkenntnissen führen kann. Manche Menschen könnten auch einfach überfordert sein oder nicht die nötigen Fähigkeiten oder Ressourcen haben, um ihre Gedanken kritisch zu hinterfragen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.